
Mevcut erişimleri görünür kılmak
Dosya sunucusu veya NAS üzerindeki paylaşımları, kullanıcıları ve grup üyeliklerini inceliyoruz. Hangi bölümün hangi klasörü kullandığını ilgili sorumlularla görüşüyoruz. Kişiye doğrudan verilmiş izinler ile grup üzerinden gelen izinleri ayırıyoruz. Ortak çalışma alanları, hassas belgeler ve yalnız belirli kişilerce yönetilen klasörler için farklı kullanım gereksinimlerini aynı erişim tablosunda açıklıyoruz.
Göreve göre grup ve izin düzeni
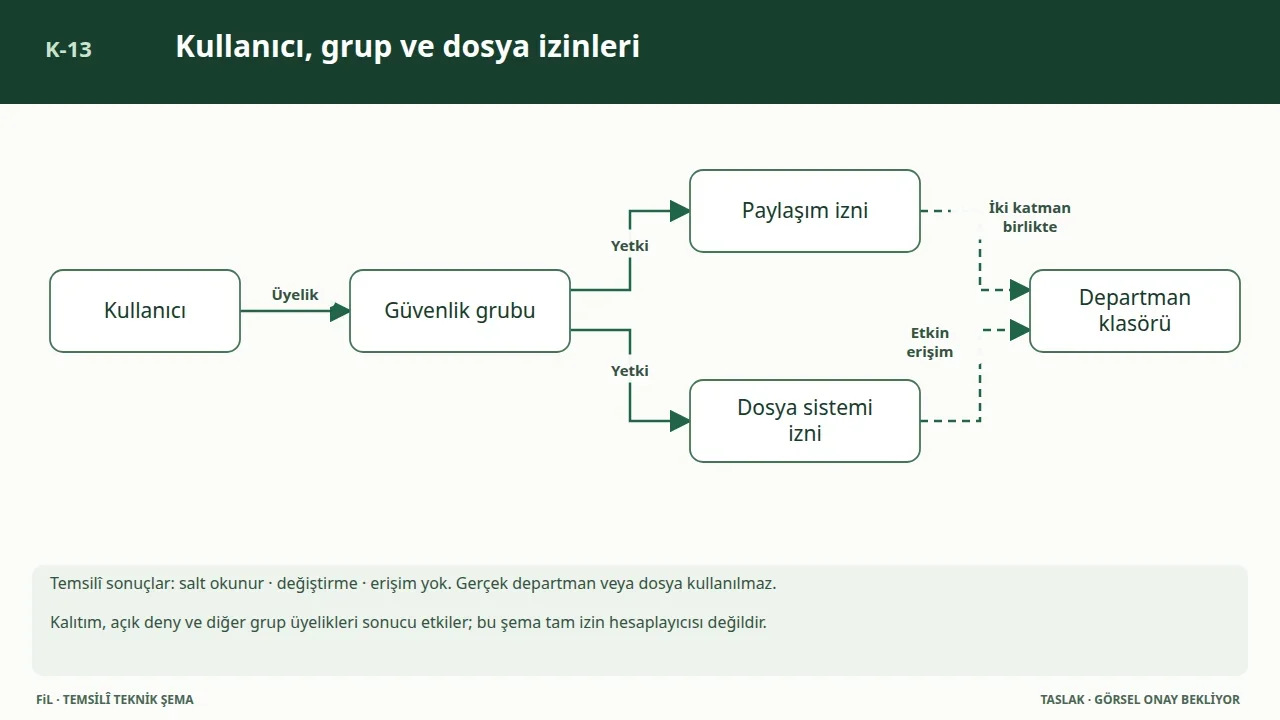
Okuma, dosya ekleme, değiştirme ve yönetim ihtiyaçlarını klasör bazında belirliyoruz. Yetkileri mümkün olduğunda iş rollerini temsil eden gruplara bağlıyoruz. Paylaşım izinleri ile dosya sistemi izinlerinin birlikte oluşturduğu sonucu kontrol ediyoruz. Alt klasörlerdeki devralma düzenini gözden geçirerek belirli bir klasöre verilen iznin diğer alanları nasıl etkileyeceğini önceden değerlendiriyoruz.
Değişikliği kullanıcı işiyle sınamak
Yetki düzenini onaylanan kapsamda uyguluyor, temsilî kullanıcı hesaplarıyla klasör açma ve dosya işlemlerini deniyoruz. Kullanıcının yapması gereken işi tamamlayabildiğini bölüm sorumlusuyla kontrol ediyoruz. Bölümler arası ortak dosyalar için erişimi iki taraftan da değerlendiriyoruz. Uygulamanın kendi servis hesabı varsa gereken bağlantı ve dosya izinlerini bu hesaba ait görevle birlikte ele alıyoruz.
Yetkileri güncel tutacak kayıt
Grup isimlerini, klasör sahiplerini ve izin değişikliklerini anlaşılır biçimde belgeliyoruz. Yeni kullanıcı, departman değişikliği ve ayrılış durumlarında hangi grupların güncelleneceğini belirtiyoruz. Belirli aralıklarla gözden geçirilecek hassas erişim alanlarını işaretliyoruz. Böylece erişim yönetimi tek kişinin hatırladığı ayarlara bağlı kalmıyor; kurumun ilgili yöneticileri hangi dosyaların kimlere açıldığını takip edebiliyor.
Hizmete ilişkin teknik şema taslağı
Sık sorulanlar
Dosya izinleri kullanıcı bazında mı grup bazında mı düzenlenir?
İş rollerini gruplarla yönetmek takibi kolaylaştırır. Mevcut sistemdeki ihtiyaçları inceleyerek uygun grup ve klasör düzenini hazırlıyoruz.
İzin değişikliklerinden sonra uygulamalar etkilenir mi?
Uygulamaların kullandığı hesap ve klasörleri önceden belirliyor; değişiklik sonrası ilgili dosya işlemlerini sorumlu kullanıcılarla birlikte deniyoruz.